要点
VercelやOS提供元などは10月14〜16日付で、Linuxの脆弱性「PwnEscape」(CVE-2026-99999)を公表しました。仮想マシン(VM)を動かすホスト側の修正状況の確認が重要です。AWSは、同社が管理するEC2などのサービスは影響を受けないと説明しています。
どこに問題があるのか
問題はOSの中核であるカーネルのネットワーク処理にあります。VMの土台が「ホスト」、その中で動くのが「ゲスト」です。Ubuntu公式ページの深刻度指標CVSSは10点満点で9.3。一方、Ubuntu独自の対応優先度はMediumとされ、同じ尺度ではありません。
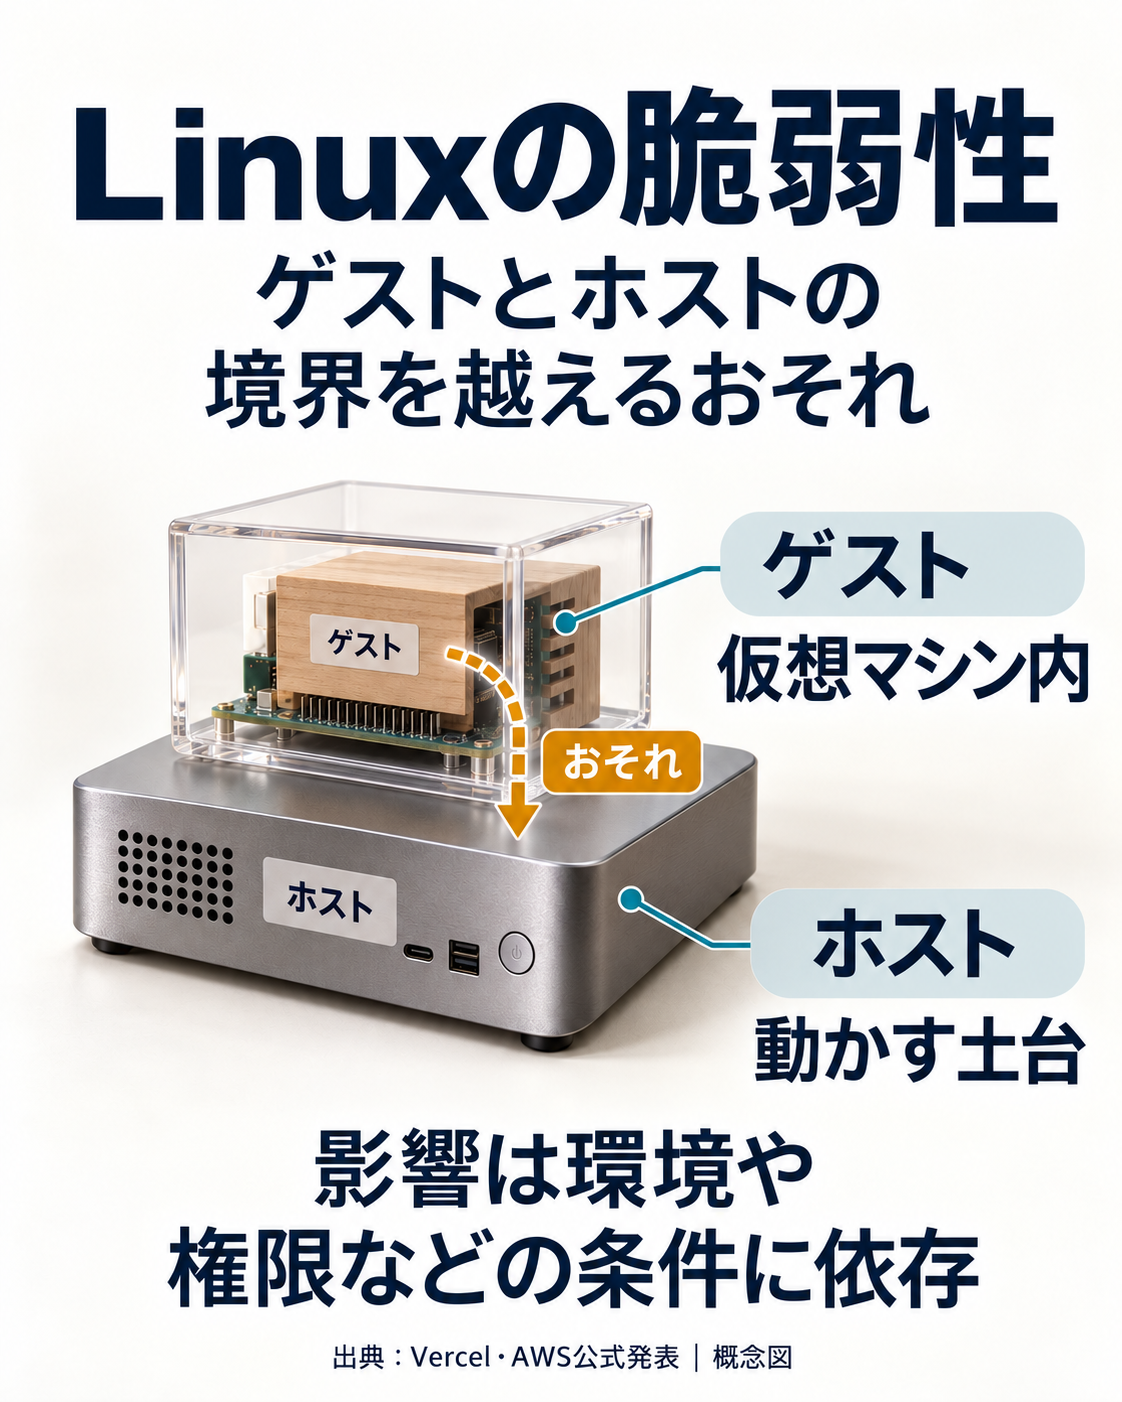
実証した環境を分ける
Vercelは14日、本番Sandboxでホストのメモリ内容の漏えいを実証したと発表しました。ホストの停止と管理者権限でのコード実行は、研究者が所有する環境での実証です。同社は、顧客データへのアクセスを示す報告はないと説明しています。
対象と修正版
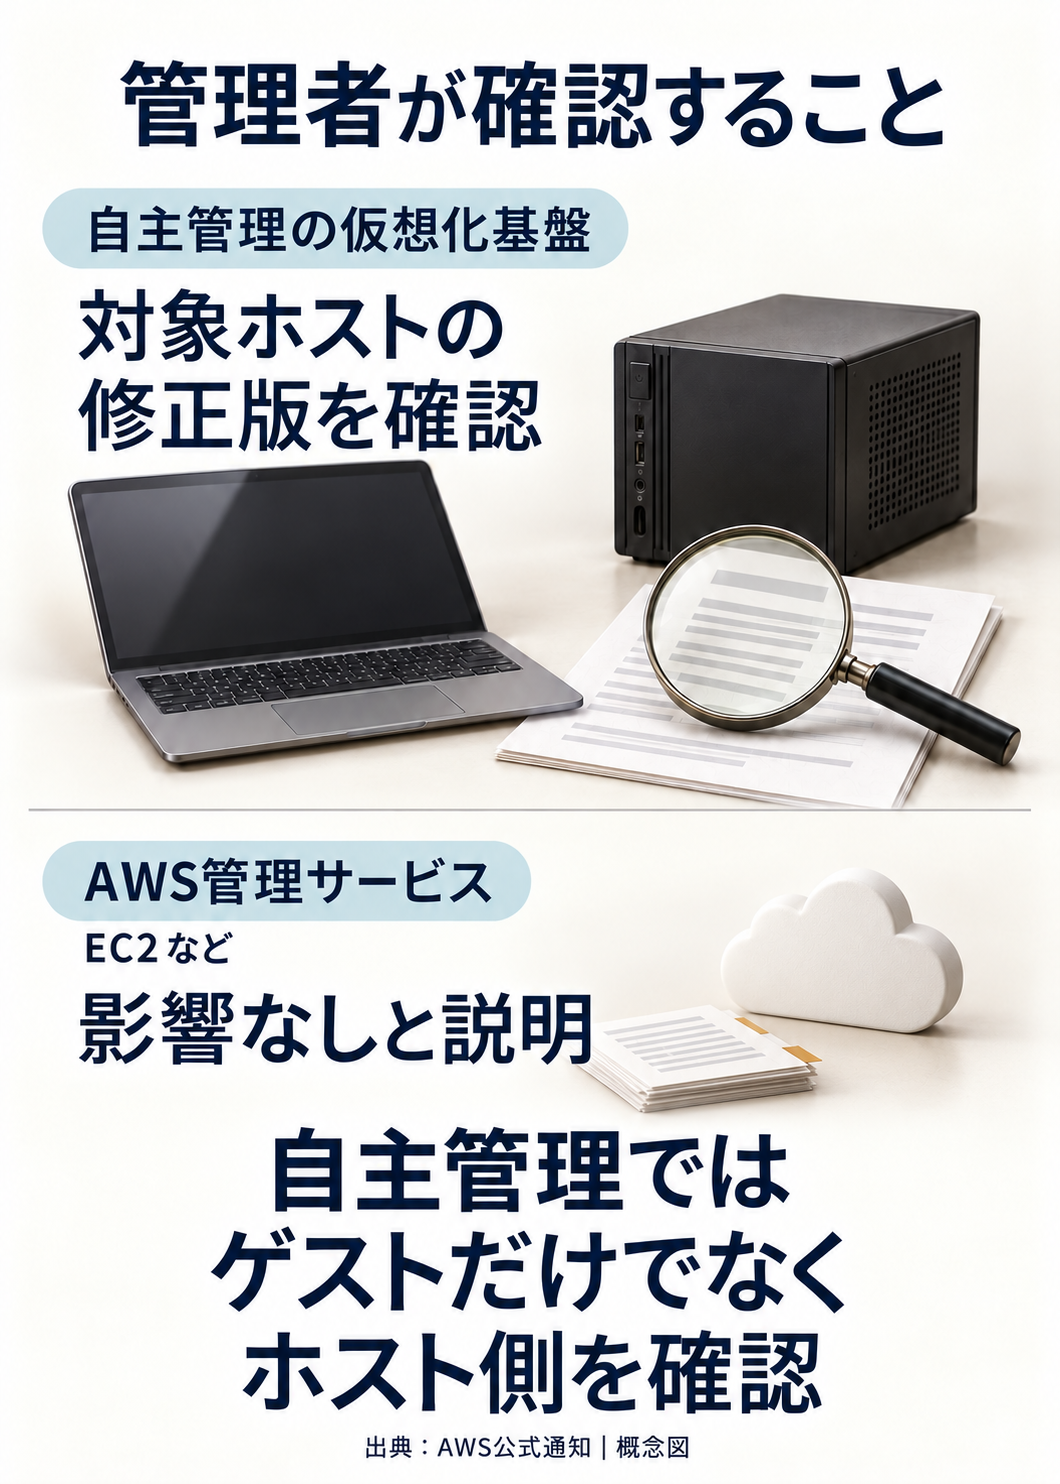
AWSの15日付(日本時間16日)の通知は、未修正Linux上でvirtio-netという仮想ネットワーク機構と、KVMという仮想化機能を使い、VMを自主管理する環境を対象としています。悪用にはゲスト内の高い権限が必要と説明しており、インターネットから誰でも直ちに攻撃できるという意味ではありません。
AWSはEC2・Lambda・Fargateなどの管理サービスについて対応不要としています。Amazon Linux向けには修正版があり、対象ホストへの適用と再起動を推奨しています。
AlmaLinuxの16日付発表では、8・9・10向け修正版はテスト用配布です。この記事の確認時点で正式配布への移行の追記はなく、Ubuntuの通常カーネルも評価待ち表示でした。提供状況はOSごとに確認が必要です。
今日の一手
VMやAI実行環境の運用担当者は、OS公式通知と稼働中のホストカーネルを照合してください。ゲストだけの更新で済ませず、ホストの更新や再起動がサービスに与える影響を確認して計画を立てるのが適切です。テスト用修正版を本番へ直ちに導入するよう勧めるものではありません。
AI使用・確認日時
AIが公開資料を調査し、構成・執筆しました。
確認日時:2026年10月19日12時07分(日本時間)。
出典
- Ubuntu:CVE-2026-99999
- Vercel:Sandbox検証結果(10月14日)
- AWS:セキュリティ通知2026-137(10月15日付)
- AlmaLinux:修正版のテスト配布(10月16日付)
図解の作成にもAIを使用しています。