2026年10月18日 夕刊
情報確認:2026年10月18日18:02 日本時間(JST)
今回の要点
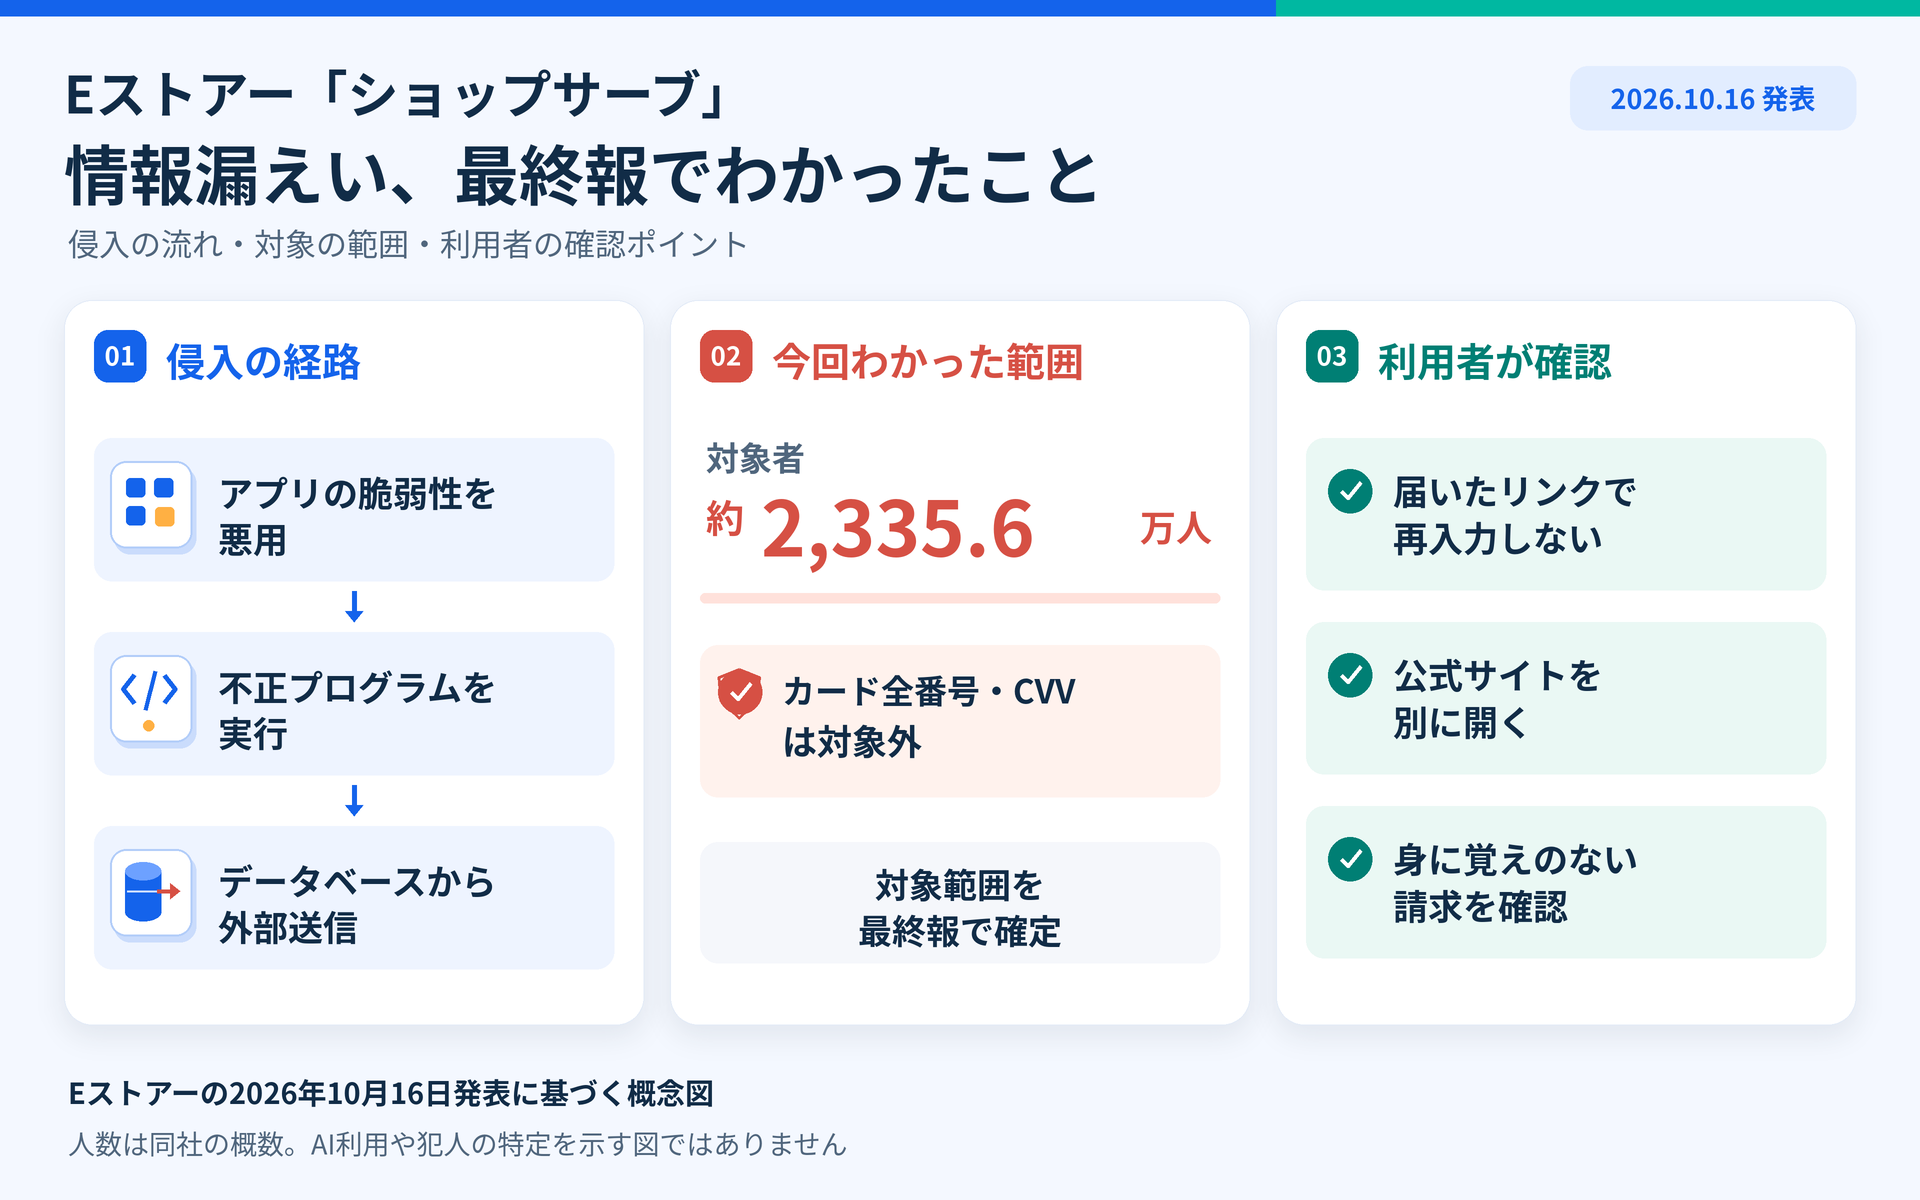
- Eストアーが10月16日、ショップサーブの不正アクセスに関する最終報を公表しました。対象は7,858店、約2,335万6,000人です。
- カード情報は一部の桁などが対象で、完全な番号とセキュリティコードは対象外です。会員情報と店舗管理画面のログイン情報も対象に含まれます。
- 同社は今回の件でカード情報の再入力や再決済を求めず、メール・SMSでパスワードを尋ねないとしています。
店舗の裏で動く共通システムで起きた漏えい
Eストアーは、ネットショップの構築・運営を支援する「ショップサーブ」の不正アクセスについて、10月16日に最終報を公表しました。10月18日に起きた攻撃ではなく、未掲載だった重要な調査結果です。
対象は7,858店、対象者は約2,335万6,000人。購入者・店舗運営者・アフィリエイターを含み、同社は重複を可能な限り除いた概数としています。
個々の店舗ではなく、店舗が利用する共通の仕組みで起きた問題です。買い物をした店の名前は覚えていても、その裏で動くサービス名までは知らない人にも関係します。
何を突かれ、いつ止まったのか
同社が確認した経路は、アプリケーションの脆弱性を悪用し、不正なプログラムを動かして、データベースの情報を外部へ送るというものです。脆弱性は、ソフトの設計や実装にある、攻撃に利用される弱点を指します。
攻撃期間は5月21日から8月1日。8月1日に通信を遮断し、その後の攻撃は成立していないと説明しています。本発表から、攻撃者がAIで弱点を見つけた、犯人が特定された、とまでは言えません。
カード情報・会員情報・店舗のログイン情報を分けて確認
- カード情報:一部の人で、カード名義、番号の先頭6桁と下4桁、有効期限が対象でした。完全な番号とセキュリティコード(CVV/CVC)は対象外です。
- 購入者・会員の情報:氏名・住所・連絡先、会員ID・暗号化されたパスワードなどが対象です。
- 店舗管理画面:ログイン情報も対象でした。同社は認証情報のリセット等を実施済みとしています。
同社は発表時点で具体的な二次被害を確認していないとしていますが、今後のなりすまし連絡への警戒は必要です。
同社は今回の件でカード情報の再入力や再決済を求めず、メール・SMSでパスワードを尋ねないと明記しています。
名前を知っている相手からの連絡にも注意
情報漏えい後の注意点は、漏れた情報だけで直ちに決済できるかどうかに限りません。一般論として、本名や利用サービスに関する情報を混ぜた連絡は、本物らしく見えるおそれがあります。
たとえば「情報保護のため、カードを登録し直してください」という誘導です。これは危険を説明するための仮例で、今回その文面による被害が確認されたという意味ではありません。
こうした偽の案内で認証情報などを入力させる手口が、フィッシングです。IPAは、真偽に迷うメールやSMSのURL・電話番号を使わず、公式サイトや公式アプリで確認するよう勧めています。
出典:IPA・不正ログインとフィッシングへの注意(一般的な対策資料。今回の事件を調査した資料ではありません。)
今日の一手:公式サイトで3項目を確認する
- 連絡の入り口:届いたリンクから入力せず、普段のブックマークや正規アプリからサービスを開く。
- 自分への影響:公式の告知と案内を照合する。対象か分からない場合は、最終報に掲載された窓口から確認する。
- 利用状況:公式の会員画面やカード会社の正規アプリで、覚えのない注文・請求がないか確認する。疑わしいものがあれば、その公式窓口へ相談する。
この手順は公式資料に基づく提案です。個々の購入履歴やカード明細をこちらで検査したものではありません。情報が漏れたかどうかを調べるために、見知らぬ確認サイトへ個人情報を追加登録するのは避けてください。
「漏えいしたかもしれない」という不安につけ込む再入力の案内に、そのまま従わないことが大切です。
図解:Eストアーが説明した侵入経路、今回確定した範囲、利用者の確認事項を整理しています。攻撃者の操作画面や実際の通信を再現したものではありません。
調査・構成・執筆と図解制作にAIを使用しています。